AI v podjetju
Smernice za uporabo AI zaposleni potrebujejo: kaj smejo?
Ekipa WorkenAI · · 9 min branja
Na kratko
Zaposleni smejo AI uporabljati za odobrene naloge v orodjih, ki jih je podjetje preverilo, ter samo s podatki, dovoljenimi za izbrano okolje. Brez odobritve ne smejo vnašati osebnih podatkov, poslovnih skrivnosti ali dostopnih ključev. Pred uporabo rezultatov morajo preveriti dejstva, izračune in pravice ter pomembne odločitve prepustiti pristojni osebi.
Ključni poudarki
- Odobritev AI orodja še ne pomeni dovoljenja za vse podatke, naloge in integracije.
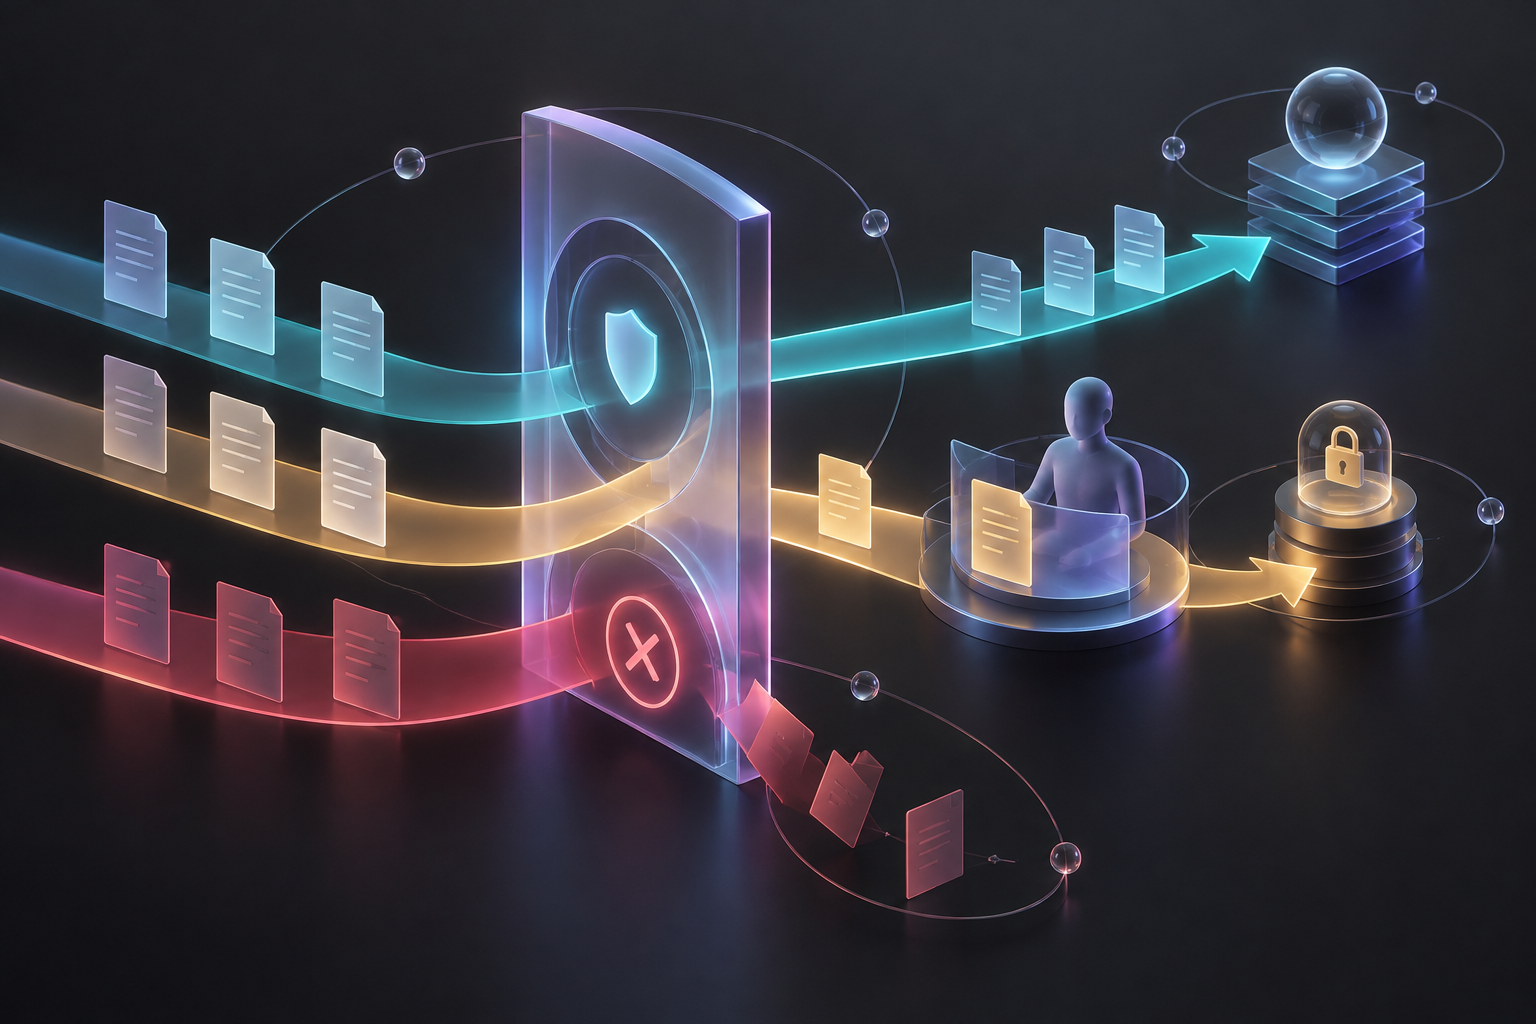
- Pravila razdelite na dovoljeno uporabo, uporabo s predhodno odobritvijo in prepovedano uporabo.
- Osebni račun, plačljiva naročnina ali izklop učenja na podatkih sami po sebi ne zagotavljajo ustreznosti za službeno delo.
- Vsak rezultat AI mora pred poslovno uporabo pregledati oseba z ustreznim znanjem in pooblastili.
- Zaposlenim zagotovite kratka navodila, praktično usposabljanje in jasen kanal za prijavo incidentov.
- Tehnična varovala pomagajo izvajati pravilnik, ne nadomestijo pa presoje tveganj in odgovornosti podjetja.
Smernice za uporabo AI zaposleni potrebujejo zato, da lahko hitro presodijo, kaj je pri delu dovoljeno, katere podatke smejo uporabiti in kdaj morajo vprašati za odobritev. Navodilo »uporabljajte umetno inteligenco odgovorno« za takšno odločitev ni dovolj.
Predstavljajte si sodelavca v prodaji, ki želi izboljšati ponudbo, računovodkinjo, ki potrebuje pomoč pri Excelovi formuli, in kadrovnika, ki želi povzeti življenjepise. Vsi uporabljajo podobno tehnologijo, vendar se tveganja bistveno razlikujejo. Zato pravila ne smejo temeljiti samo na imenu orodja.
Dober interni pravilnik povezuje tri vprašanja: katero nalogo opravljate, katere podatke uporabljate in v katerem okolju delate. Spodaj je praktičen okvir, ki ga lahko prilagodite slovenskemu podjetju, skupaj s primeri dovoljenih ravnanj in postopkom ob napaki.
Katere smernice za uporabo AI zaposleni potrebujejo?
Zaposleni potrebujejo kratka, razumljiva pravila z dejanskimi primeri iz svojega dela. Osnovno navodilo naj bo pregledno na eni strani, zahtevnejši postopki pa naj bodo v prilogah.
Pravilnik mora veljati tudi za AI funkcije v brskalnikih, pisarniških programih, prevajalnikih in zapisovalnikih sestankov. Če obravnava samo ChatGPT, velik del uporabe ostane zunaj nadzora.
Najpreprostejši pristop je semafor uporabe. Barve v spodnji tabeli predstavljajo predlagano interno politiko, ne univerzalne pravne razvrstitve.
| Raven | Primer uporabe | Pravilo za zaposlenega |
|---|---|---|
| Dovoljeno | Jezikovni popravek javno objavljenega opisa izdelka | Uporabite odobreno orodje in preverite rezultat. |
| Dovoljeno | Razlaga formule z izmišljenimi podatki | Ne dodajajte dejanskih poslovnih evidenc. |
| Potrebna odobritev | Povzetek interne pogodbe ali zapisnika | Preverite dovoljeno okolje, namen in razred podatkov. |
| Potrebna odobritev | Povezava AI z dokumentnim sistemom | Potrebna sta pregled dovoljenj in odobritev odgovorne osebe. |
| Prepovedano | Vnos gesla ali zasebnega ključa v klepet | Skrivnosti ne sodijo v pozive, tudi ne za odpravljanje napak. |
| Prepovedano po internem pravilu | Samodejno zavračanje kandidatov brez odobrenega postopka | AI ne sme samovoljno prevzeti kadrovskega odločanja. |
Pri vsaki dovoljeni uporabi določite še odgovorno osebo in mejo dovoljenja. Dovoljenje za pisanje osnutkov denimo ne vključuje samodejnega pošiljanja sporočil strankam.
Objavite seznam odobrenih orodij, vrst računov in dovoljenih podatkov. Zraven navedite kontakt za vprašanja ter datum zadnjega pregleda. Če zaposleni odgovora ne najdejo, naj do pojasnila uporabijo izmišljene podatke ali nalogo opravijo brez AI.
Kaj lahko zaposleni z AI praviloma počnejo?
AI je primeren predvsem za pripravo osnutkov, preoblikovanje besedil, razlago in delo z javnimi ali izmišljenimi podatki. Tudi te naloge so dovoljene le v okviru pravil podjetja in ob ustreznih pravicah do uporabe gradiva.
Med smiselne začetne primere sodijo:
- priprava strukture predstavitve iz javno objavljenih informacij;
- izboljšanje razumljivosti besedila brez zaupnih vsebin;
- prevod javnega opisa storitve, ki ga smete uporabljati;
- predlog vprašanj za sestanek brez razkrivanja pogajalskih izhodišč;
- razlaga programske napake na poenostavljenem, izmišljenem primeru;
- oblikovanje kontrolnega seznama, ki ga nato potrdi strokovnjak.
Primer iz slovenskega proizvodnega podjetja: komercialist pripravlja predstavitev za sejem. AI lahko predlaga strukturo na podlagi javnega kataloga. Dodajanje nejavnih proizvodnih zmogljivosti, marž in imen potencialnih kupcev pa zahteva drugačno presojo ter ustrezno odobreno okolje.
Primer iz računovodskega servisa: sodelavka potrebuje formulo za razvrščanje zapadlosti računov. Namesto izvoza dejanskih terjatev uporabi tabelo s tremi izmišljenimi podjetji in zneski. Tako dobi tehnično pomoč brez nepotrebnega razkrivanja podatkov strank.
Dober poziv je lahko: »Pripravite Excelovo formulo za označevanje računov, zapadlih pred več kot 30 dnevi. Uporabite izmišljene podatke in pojasnite predpostavke.«
Prednost takšnih primerov je tudi lažje preverjanje rezultatov. Začetne naloge izberite glede na jasnost postopka in obvladljivost napak, ne samo glede na obljubljen prihranek časa. Širši pristop opisuje vodnik za uvedbo umetne inteligence v podjetju.
Katerih podatkov ne smete vnašati brez odobritve?
Brez izrecne odobritve za konkretno okolje ne vnašajte osebnih podatkov, poslovnih skrivnosti ali gradiv z omejitvami uporabe. Gesel, dostopnih žetonov in zasebnih ključev ne vključujte v pogovore z AI.
Posebej jasno opredelite naslednje skupine:
- Osebni podatki: imena skupaj s podatki o zaposlitvi, plačami, kontakti, reklamacijami ali drugimi informacijami o posamezniku.
- Posebej občutljive vsebine: zdravstveni podatki, dokumentacija o odsotnostih in podatki o članstvu v sindikatu.
- Poslovne skrivnosti: nabavne cene, marže, pogajalska izhodišča, razvojni načrti in nejavne ponudbe.
- Varnostne informacije: gesla, API ključi, obnovitvene kode in podrobnosti, ki bi omogočile nepooblaščen dostop.
- Gradiva tretjih oseb: dokumenti, za katere pogodba ali pravice intelektualne lastnine omejujejo posredovanje in uporabo.
Odstranitev imena še ne pomeni anonimizacije. Zapis »edina vodja izmene v obratu v manjšem kraju, zaposlena od leta 2019« lahko še vedno omogoča prepoznavo osebe. Tudi zamenjava imena s šifro pogosto pomeni le psevdonimizacijo; podatki zato ne prenehajo samodejno biti osebni.
Preverite tudi priponke: skrite liste v preglednicah, komentarje, zgodovino sprememb in metapodatke. Zaposleni lahko nehote posreduje več informacij, kot jih vidi na zaslonu.
Pri povzetkih internih dokumentov upoštevajte še podatke v pozivu. Če dokument ostane na internem strežniku, iz njega izbrani odlomki pa potujejo do zunanjega modela, je bila vsebina vseeno posredovana navzven. Lasten API ključ tega dejstva ne spremeni.
Več o pravnih in organizacijskih pogojih pojasnjuje članek GDPR in umetna inteligenca: varna uporaba osebnih podatkov. Samodejna varovala oziroma guardrails so dodatna zaščita, ne zagotovilo, da bo vsaka občutljiva informacija prepoznana.
Kdaj je dovoljena uporaba ChatGPT v službi?
Dovoljena uporaba ChatGPT v službi je odvisna od odobritve podjetja, konkretne storitve, nastavitev in vrste podatkov. Osebna naročnina ali plačljiv paket sama po sebi ne pomenita dovoljenja za službene dokumente.
Podjetje naj pred odobritvijo preveri:
- Kdo je pogodbeni uporabnik in kdo upravlja račune?
- Kako ponudnik uporablja pozive, priponke in odgovore?
- Kakšni so pogoji hrambe, brisanja in morebitnega učenja na podatkih?
- Kje poteka obdelava in kateri podizvajalci sodelujejo?
- Ali so urejeni potrebni pogodbeni pogoji za obdelavo osebnih podatkov?
- Kaj se zgodi pri uporabi spletnega iskanja, razširitev in povezav z drugimi sistemi?
Enaka vprašanja veljajo za druge AI ponudnike. Pomembna je konkretna storitev in njena konfiguracija, ne splošna ocena blagovne znamke. Podrobnejši okvir ponuja članek ChatGPT za podjetja: kaj morate vedeti pred uvedbo.
Primer jasnega pravila: »Osebnih AI računov ne uporabljajte za nejavne službene vsebine. Za odobrene naloge uporabite službeno okolje in dovoljene podatkovne razrede.«
Pri WorkenAI lahko podjetje izbira med oblačno, hibridno in lokalno namestitvijo ter uporablja vloge, varovala in proračune. Pri hibridni uporabi je treba preveriti vsebino pozivov, ki odhajajo zunanjemu modelu. Podrobnosti preverite na strani varnost WorkenAI. Nobena izbira namestitve sama po sebi ne zagotovi skladnosti celotnega procesa.
Kaj morate preveriti pred uporabo odgovora AI?
Odgovor AI obravnavajte kot osnutek, ne kot dokaz ali končno strokovno odločitev. Pregled mora opraviti oseba, ki razume vsebino in ima pooblastilo za njeno uporabo.
Minimalni pregled vključuje:
- Dejstva in vire: ali navedeni dokument, člen predpisa ali podatek dejansko obstaja?
- Izračune: ali so pravilni vhodni podatki, formule, enote in zaokroževanje?
- Poslovni pomen: ali besedilo obljublja rok, popust ali jamstvo, ki ni odobreno?
- Zaupnost: ali odgovor razkriva interne informacije ali osebne podatke?
- Pravice in pristranskost: ali vsebuje nedovoljeno kopiranje, stereotipe ali neutemeljene ocene ljudi?
- Označevanje: ali vrsta vsebine in način objave zahtevata razkritje uporabe AI?
V slovenskem podjetju, ki pripravlja ponudbo za javno naročilo, AI lahko pomaga urediti strukturo odgovora. Odgovorna oseba pa mora preveriti razpisne zahteve, dokazila, reference in roke. Prepričljivo zapisana, vendar neobstoječa referenca ostane napačna navedba.
Pri kadrovskih, kreditnih, zdravstvenih ali drugih odločitvah z večjim vplivom na ljudi zgolj klik »potrdi« ni smiseln človeški nadzor. Pregledovalec mora razumeti omejitve sistema in imeti možnost rezultat zavrniti.
Pri avtomatizaciji ločite pripravo predloga od izvedbe dejanja. Ustvarjanje osnutka elektronskega sporočila je drugačno tveganje kot samodejno pošiljanje, spreminjanje podatkov v sistemu ali naročanje blaga. Splošna odobritev klepetalnika ne sme vključevati vseh teh dejanj.
Kako pripravite in uvedete AI pravila za zaposlene?
AI pravila za zaposlene morajo imeti lastnika, praktično usposabljanje in način preverjanja izvajanja. Podpis pravilnika brez razlage ne zagotavlja, da ga zaposleni znajo uporabiti.
Kratka predloga pravil za prilagoditev
Naslednje besedilo uporabite kot izhodišče, ne kot dokončan pravni dokument:
- AI uporabljajte samo v odobrenih orodjih in z dovoljenimi službenimi računi.
- Pred vnosom preverite razred podatkov ter dovoljenje za izbrano okolje.
- Uporabite najmanjši potreben obseg podatkov; kadar je mogoče, izberite izmišljene primere.
- V pozive ne vključujte gesel, ključev ali drugih dostopnih skrivnosti.
- Ne obidite varoval, omejitev dostopa ali postopka odobritve.
- Brez dovoljenja ne povezujte AI z e-pošto, dokumenti, mikrofonom ali poslovnimi sistemi.
- Pred poslovno uporabo preverite rezultat in pridobite zahtevano potrditev.
- AI brez odobrenega postopka ne sme samostojno odločati o ljudeh ali izvajati poslovnih dejanj.
- Napake in sum razkritja podatkov takoj prijavite določeni kontaktni osebi.
- Udeležite se usposabljanja in upoštevajte posodobitve pravilnika.
Priloga naj vsebuje konkretne nazive orodij, dovoljene primere, odgovorne osebe in kanal za prijavo. Izjeme naj bodo pisne, časovno omejene in vezane na jasno določen namen.
Kdo naj sodeluje pri uvedbi?
Vodstvo določi odgovornost, vodje oddelkov opišejo dejanske naloge, IT preveri tehnične pogoje, pravna služba in po potrebi pooblaščena oseba za varstvo podatkov pa obravnavata pravna tveganja. V manjšem podjetju lahko več nalog opravlja ista oseba, vendar pristojnosti ne smejo ostati nedoločene.
Akt o umetni inteligenci v 4. členu predvideva ukrepe za ustrezno AI pismenost oseb, ki sisteme uporabljajo v imenu organizacije. Usposabljanje prilagodite njihovemu znanju, nalogam in tveganjem. Enoten certifikat ni nadomestilo za razumevanje konkretnega dela.
Pravni okvir podrobneje obravnava vodnik o EU AI Act za podjetja, praktično usposabljanje pa lahko podprete z AI delavnicami za podjetja. Posebne obveznosti so odvisne od uporabe; vsak pisarniški klepetalnik ni samodejno visokotvegan sistem.
Tehnično lahko pravila podprete z omejitvami dostopa, varovali in revizijsko sledjo. WorkenAI te možnosti zagotavlja znotraj svojega okolja; ne nadzoruje samodejno drugih AI orodij zaposlenih. Tudi dnevniki potrebujejo omejen dostop, utemeljeno hrambo in transparentno obveščanje zaposlenih, ne prikritega nadzora.
Kaj storiti, če zaposleni vnese napačne podatke?
Ob napačnem vnosu takoj ustavite nadaljnje posredovanje in prijavite dogodek po internem postopku. Brisanje pogovora samo po sebi ne dokazuje, da so bile odstranjene vse kopije podatkov.
Postopek naj bo kratek in dostopen:
- Ustavite uporabo. Ne nadaljujte pogovora in ne posredujte dodatnih dokumentov.
- Zabeležite osnovne okoliščine. Navedite čas, orodje, vrsto računa in kategorijo podatkov. Občutljive vsebine ne razpošiljajte širšemu krogu sodelavcev.
- Obvestite odgovorno osebo. Uporabite dogovorjeni kanal za IT, informacijsko varnost ali varstvo podatkov.
- Omejite posledice. Pristojna ekipa presodi o preklicu razkritih ključev, omejitvi povezav ter zahtevah za izbris.
- Ocenite nadaljnje obveznosti. Pri osebnih podatkih se presodi tudi potreba po obvestilu nadzornemu organu in posameznikom. GDPR za določene prijave določa 72-urni rok od seznanitve upravljavca s kršitvijo.
Primer: sodelavec naloži seznam strank v neodobreno orodje. Ne pričakujte, da bo sam izvedel pravno presojo. Njegova naloga je hitra prijava; podjetje mora zagotoviti odziv in dokumentirati ugotovitve.
Po dogodku preverite tudi vzrok. Morda zaposleni ni razumel razlike med osebnim in službenim računom ali pa mu ni bilo na voljo primerno orodje. Popravite proces in usposabljanje, ne samo besedila prepovedi.
Zaključek
Dobre smernice zaposlenim omogočijo varno delo: jasno določijo dovoljene naloge, podatke, orodja in odgovorne osebe. Njihova vrednost se pokaže pri vsakdanji odločitvi, ne pri številu strani pravilnika.
Začnite z nekaj preverjenimi primeri, kratkim usposabljanjem in jasnim postopkom za vprašanja. Nato pravila dopolnjujte glede na dejansko uporabo in spremembe orodij.
Če želite pravila podpreti z enotnim delovnim okoljem, si oglejte WorkenAI. Pred odločitvijo preverite pogosta vprašanja ter informacije o paketih in ocenite, ali okolje ustreza vašim podatkom, postopkom in zahtevam nadzora.
Pogosta vprašanja
Ali lahko uporabljam ChatGPT v službi?
ChatGPT lahko v službi uporabljate, če podjetje dovoli konkretno storitev, vrsto računa in nalogo. Osebna ali plačljiva naročnina ni samodejna odobritev za službene dokumente. Pred uporabo preverite seznam dovoljenih orodij in podatkov. Če pravila še ne obstajajo, vprašajte odgovorno osebo ter brez odobritve ne vnašajte nejavnih vsebin.
Katerih podatkov ne smem vnesti v AI?
V pogovore z AI ne vnašajte gesel, API ključev ali obnovitvenih kod. Osebne podatke, poslovne skrivnosti, interne pogodbe in dokumente strank uporabljajte samo v okolju, ki je izrecno odobreno za takšno obdelavo. Preverite tudi priponke, skrite liste in komentarje. Odstranitev imena še ne zagotavlja, da osebe ni mogoče prepoznati.
Ali mora imeti podjetje pravilnik za uporabo umetne inteligence?
Ni splošnega pravila, da mora vsako podjetje imeti dokument z naslovom »AI pravilnik«. Organizacija pa mora izpolnjevati obveznosti, ki izhajajo iz njene uporabe AI, varstva podatkov in drugih predpisov. Pisna pravila so praktičen način določanja dovoljenih uporab, odgovornosti, usposabljanja in ukrepanja. Zahtevnost dokumentacije naj bo sorazmerna tveganjem.
Ali moram povedati, da sem besedilo pripravil z AI?
Razkritje uporabe AI ni enako zahtevano pri vsakem besedilu. Upoštevati morate vrsto vsebine, način objave, veljavne predpise, pogodbe in interna pravila. Posebna pravila lahko veljajo za globoke ponaredke in določena besedila, namenjena obveščanju javnosti o zadevah javnega interesa, pri čemer obstajajo izjeme. Podjetje lahko določi širšo interno obveznost označevanja.
Kaj naredim, če sem v ChatGPT pomotoma naložil službeni dokument?
Takoj prenehajte posredovati dodatne podatke in dogodek prijavite odgovorni osebi za IT, varnost ali varstvo podatkov. Zabeležite uporabljeno storitev, račun, čas in vrsto dokumenta, vendar vsebine ne razpošiljajte naprej. Ne predpostavljajte, da brisanje pogovora odpravi vse posledice. Pristojna ekipa naj presodi ukrepe, možnosti izbrisa in morebitne obveznosti obveščanja.
Članek je pripravljen s pomočjo umetne inteligence in temelji na javno dostopnih virih ter znanju ekipe WorkenAI.
- #AI v podjetju
- #Pravila za zaposlene
- #Varstvo podatkov
- #AI pismenost
- #ChatGPT
- #Upravljanje AI
Sorodni članki
AI v podjetju
AI politika podjetja predloga: brezplačni vzorec (2026)
Brezplačni vzorec pravilnika o uporabi umetne inteligence lahko kopirate in prilagodite svojemu podjetju. Vključuje dovoljena orodja, varovanje podatkov, človeški pregled, odgovornosti in prijavo incidentov.
· 10 min branja
AI v podjetju
Umetna inteligenca v podjetju: vodnik za uvedbo 2026
Uspešna uvedba umetne inteligence se začne z jasno poslovno nalogo, ne z nakupom orodja. Spoznajte načrt uvedbe, praktične primere, varnostne zahteve in merila, s katerimi boste preverili dejansko korist.
· 10 min branja
AI v podjetju
Kaj je umetna inteligenca in kako jo podjetja uporabljajo danes
Umetna inteligenca podjetjem pomaga pri pisanju, iskanju informacij, napovedovanju in obdelavi podatkov. Spoznajte, kako deluje, kje je uporabna in kaj potrebujete za odgovorno uvedbo.
· 9 min branja